
W SKM Group co tydzień spotykamy organizacje, które nadal opierają się na infrastrukturze zaprojektowanej piętnaście lub dwadzieścia lat temu. Działa. Wspiera operacje. Wydaje się stabilna. Ale pod tą powierzchnią architektura dyskretnie zwiększa ryzyko cyberzagrożenia. Starsze systemy są nie tylko powolne i kosztowne w utrzymaniu. Zmieniają one profil ryzyka. Poszerzają powierzchnię ataku. Zmniejszają widoczność. Spowalniają reakcję. Tworzą dług techniczny, który narasta z czasem. Jeśli jesteś odpowiedzialny za decyzje technologiczne, jesteś również odpowiedzialny za ryzyko. A zrozumienie, w jaki sposób starsze systemy zwiększają ryzyko cyberzagrożenia, nie jest już opcjonalne. Jest strategiczne.
Zanim zaczniesz ograniczać ryzyko, musisz odpowiedzieć sobie na podstawowe pytanie: czym jest narażenie w kontekście cyberbezpieczeństwa ?
Ekspozycja to mierzalny stopień, w jakim Twoje zasoby są dostępne, osiągalne lub podatne na eksploatację przez atakującego. Nie jest to to samo, co podatność na zagrożenia. Nie jest to to samo, co ryzyko. To stan, który umożliwia eksploatację.
Narażenie występuje, gdy:
W nowoczesnych przedsiębiorstwach ryzyko jest dynamiczne. Zmienia się wraz z każdą aktualizacją konfiguracji, nową integracją i zależnością od dostawców zewnętrznych. W starszych środowiskach ryzyko kumuluje się w sposób dyskretny, ponieważ architektura nie została zaprojektowana z myślą o dzisiejszym krajobrazie zagrożeń.
Z perspektywy modelowania zagrożeń, narażenie na nie w cyberbezpieczeństwie stanowi punkt przecięcia się trzech elementów: wartości aktywów, dostępności powierzchni ataku i dojrzałości kontroli.
Podczas przeprowadzania ustrukturyzowanego modelowania zagrożeń w SKM Group oceniamy:
Narażenie wzrasta, gdy atakujący mogą przekraczać granice zaufania bez żadnych przeszkód. W starszych systemach granice te są często domyślne, a nie egzekwowane. Stare założenia pozostają na stałe zakodowane w architekturze.
Modelowanie zagrożeń pokazuje nie tylko, gdzie występują luki w zabezpieczeniach, ale także, jak można je łączyć. Starsze systemy umożliwiają łączenie łańcuchowe.
Powierzchnią ataku jest każdy punkt cyfrowy, za pośrednictwem którego atakujący może wejść w interakcję z Twoim otoczeniem.
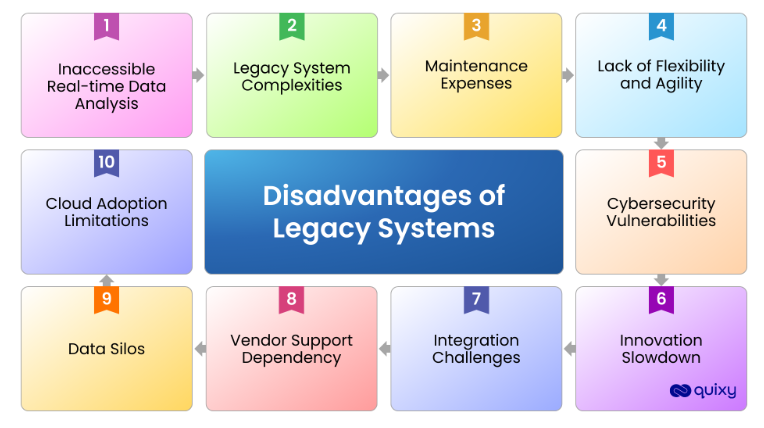
W przypadku starszych infrastruktur powierzchnia ataku rozszerza się poprzez:
Starsze systemy powstały w erze bezpieczeństwa opartego na obwodzie. Zapory sieciowe były murem. Wewnątrz sieci znajdowała się przestrzeń zaufana. Dziś to założenie jest nieaktualne.
W starszych systemach informatycznych często brakuje mikrosegmentacji, kontroli opartych na tożsamościach i dynamicznych reguł dostępu. W rezultacie wewnętrzna powierzchnia ataku staje się równie niebezpieczna, jak zewnętrzna.
W SKM Group często widzimy, że organizacje bagatelizują ryzyko wewnętrzne. Jednak większość współczesnych naruszeń eskaluje poprzez działania boczne po początkowym zagrożeniu.
Luka to wada. Eksploit to metoda wykorzystania tej wady. Narażenie na ryzyko cyberbezpieczeństwa to stan, który umożliwia eksploitowi dotarcie do danej luki.
Starsze systemy zwiększają narażenie, ponieważ:
Zależność jest prosta, ale niebezpieczna. Kiedy nieobsługiwane oprogramowanie gromadzi znane luki w zabezpieczeniach, ryzyko zmienia się z teoretycznego na prawdopodobne.
Prawdopodobieństwo generuje ryzyko. A ryzyko generuje wpływ na biznes.
Starsze protokoły nie zostały zaprojektowane z domyślnymi ustawieniami szyfrowania i uwierzytelniania. Wiele z nich opiera się na modelach komunikacji opartych na zaufaniu.
Przykładami są przestarzałe wersje protokołu SMB, starsze konfiguracje LDAP lub wczesne implementacje protokołu SSL/TLS.
Protokoły te zwiększają ekspozycję, ponieważ:
Gdy takie protokoły pozostają aktywne ze względu na kompatybilność, stwarzają zagrożenie systemowe. Nawet jeśli tylko jeden starszy system ich wymaga, całe środowisko może odziedziczyć słabsze standardy bezpieczeństwa.
W ten sposób rozprzestrzenia się dług architektoniczny.
Dług techniczny to nie tylko wskaźnik finansowy. To mnożnik bezpieczeństwa.
W starszych systemach dług techniczny objawia się jako:
Każdy z tych czynników zwiększa ryzyko cyberzagrożenia , ponieważ spowalnia proces naprawy. Gdy łatanie jednego komponentu grozi uszkodzeniem innego, decyzje są opóźniane. Opóźnienia otwierają okno możliwości dla atakujących.
W SKM Group traktujemy dług techniczny jako mierzalny czynnik wpływający na zarządzanie ryzykiem cyberbezpieczeństwa . Im dłużej starszy komponent pozostaje w produkcji bez modernizacji, tym wyższa jest jego waga ryzyka w modelach scoringu ryzyka.
Dług techniczny nie jest neutralny. Jest kumulatywny.
Dryft konfiguracji występuje, gdy systemy z czasem odbiegają od swoich parametrów bazowych.
W starszych środowiskach dryfowanie jest powszechne, ponieważ:
Drift zwiększa ekspozycję w subtelny sposób. Zapomniane konto testowe. Nieodnowiony wygasły certyfikat. Reguła zapory sieciowej została tymczasowo otwarta i nigdy nie została zamknięta.
Pojedynczo wydają się one mało istotne. Razem zwiększają pole ataku.
Bez ciągłego monitorowania cyberzagrożeń , dryf pozostaje niewidoczny. A niewidoczne zagrożenie jest najniebezpieczniejsze.
Starsza infrastruktura stanowi wyzwanie dla ustrukturyzowanego zarządzania ryzykiem cyberbezpieczeństwa, ponieważ nie da się jej zautomatyzować, zintegrować ani ujednolicić.
Nowoczesne bezpieczeństwo opiera się na telemetrii w czasie rzeczywistym. Starsze systemy często zapewniają minimalną ilość logów, niespójne formaty zdarzeń lub brak dostępu do API.
To tworzy asymetrię. Atakujący automatyzują. Obrońcy prowadzą śledztwa ręcznie.
Nieobsługiwane systemy operacyjne i ryzyko związane z oprogramowaniem wycofanym z eksploatacji
Systemy operacyjne wycofane z eksploatacji nie otrzymują już poprawek od dostawców. Luki w zabezpieczeniach pozostają trwale możliwe do wykorzystania.
Gdy takie systemy pozostają podłączone do sieci produkcyjnych, ryzyko cyberzagrożenia staje się przewidywalne. Atakujący skanują znane sygnatury systemów operacyjnych i porównują je z publicznymi bazami danych exploitów.
Nieobsługiwane oprogramowanie również stwarza ryzyko braku zgodności. Wiele ram regulacyjnych wymaga obsługiwanych systemów.
Twoje ryzyko nie jest już tylko natury technicznej. Staje się ono prawne i wizerunkowe.
Zakodowane na stałe dane uwierzytelniające i słabe mechanizmy uwierzytelniania
Starsze aplikacje często opierają się na zakodowanych na stałe kontach usług lub statycznych danych uwierzytelniających przechowywanych w plikach konfiguracyjnych.
Zwiększa to ryzyko związane z cyberbezpieczeństwem , ponieważ:
Po naruszeniu, te dane uwierzytelniające umożliwiają przemieszczanie się w obrębie systemu. Często są one współdzielone między systemami, co zwielokrotnia wpływ.
Niewystarczające procesy zarządzania poprawkami
Nowoczesne zarządzanie poprawkami opiera się na automatyzacji i scentralizowanej koordynacji.
Starsze systemy często wymagają ręcznego instalowania poprawek lub przestojów, których zaplanowanie jest trudne ze względów operacyjnych.
Wynik jest przewidywalny:
Każde opóźnienie zwiększa mierzalne ryzyko narażenia na cyberbezpieczeństwo .
Przestarzałe standardy szyfrowania i słabości kryptograficzne
Standardy szyfrowania ewoluują. Algorytmy, które kiedyś uważano za bezpieczne, są teraz łamane lub obliczeniowo łatwe do zaatakowania.
W starszych systemach często nadal stosuje się:
Te słabości kryptograficzne zmniejszają poufność i integralność. Zwiększają podatność nie tylko na ataki bezpośrednie, ale także na pasywne przechwytywanie i techniki odtwarzania.
Szyfrowanie, które kiedyś spełniało standardy, obecnie nie przechodzi nowoczesnych audytów bezpieczeństwa.
Płaskie architektury sieciowe i brak segmentacji
Wiele starszych środowisk działa w oparciu o płaskie modele sieciowe. Po wejściu do środka ruch jest nieograniczony.
Bez segmentacji:
Ta słabość architektury wzmacnia skutki cyberbezpieczeństwa każdego naruszenia. Początkowe zagrożenie rzadko stanowi prawdziwą szkodę. To rozprzestrzenianie się.
Ograniczone możliwości rejestrowania i reagowania na incydenty
Starsze systemy często generują ograniczone logi. Niektóre generują logi w niestandardowych formatach. Inne szybko nadpisują logi z powodu ograniczeń pamięci masowej.
Gdy widoczność jest słaba:
Wyższy średni czas wykrycia i reakcji to naturalne konsekwencje. Każda dodatkowa godzina niewykrytego włamania zwiększa ryzyko.
Pozwól swojemu zespołowi skupić się na wizji, podczas gdy my dostarczamy niezawodne rozwiązania Outsourcing IT .
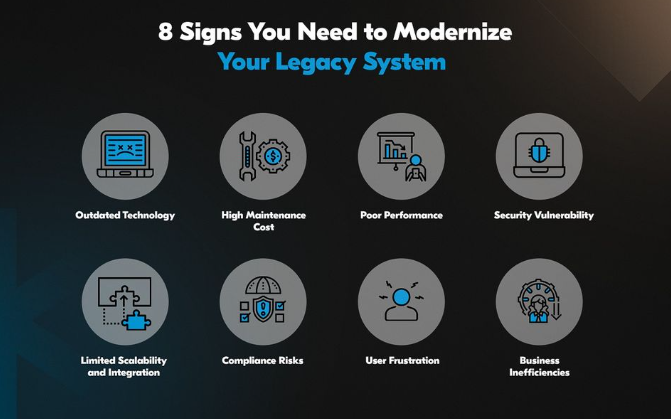
Szerszy wpływ starszej infrastruktury na cyberbezpieczeństwo wykracza poza warstwy techniczne. Wpływają one na zarządzanie, zgodność z przepisami i strategiczną elastyczność.
Gdy starsze systemy pozostają centralne dla operacji, ograniczają one transformację. Migracja do chmury spowalnia. Automatyzacja zatrzymuje się. Modernizacja zabezpieczeń staje się fragmentaryczna.
Ekspozycja staje się nieodłączną częścią procesów biznesowych.
Zwiększone prawdopodobieństwo ruchu bocznego podczas naruszeń
Starsze modele uwierzytelniania często opierają się na zaufaniu dorozumianym. Wspólne dane uwierzytelniające i nadmierne uprawnienia są powszechne.
Zwiększa to prawdopodobieństwo, że po uzyskaniu początkowego dostępu atakujący będzie mógł atakować inne systemy.
Płaska architektura w połączeniu ze słabą kontrolą tożsamości oznacza dużą mobilność boczną.
W naszych ocenach w SKM Group, potencjalny ruch boczny jest często największym mnożnikiem ryzyka w przypadku majątków odziedziczonych po poprzednikach.
Wyższy średni czas wykrycia (MTTD) i średni czas reakcji (MTTR)
Wykrywanie zależy od telemetrii. Reakcja zależy od automatyzacji.
Starsze systemy redukują oba te parametry.
Ręczne przeglądy logów, ograniczona integracja SIEM i niespójna korelacja zdarzeń wydłużają średni czas do wystąpienia zdarzenia (MTTD). Powolne procedury powstrzymywania wydłużają średni czas do wystąpienia zdarzenia (MTTR).
Dłuższy czas obecności na obszarze zagrożenia zwiększa ryzyko cyberataku , ponieważ atakujący z czasem eksplorują, eskalują i uciekają.
Niezgodność z przepisami z powodu przestarzałych kontroli
Wiele ram zgodności wymaga:
Starsze systemy często nie spełniają jednego lub więcej z tych wymogów. Nieprzestrzeganie ich wiąże się z większymi karami finansowymi i kontrolą regulacyjną.
Twoja strategia zarządzania ryzykiem cyberbezpieczeństwa musi być zgodna z wymogami regulacyjnymi. Starsze systemy utrudniają to dostosowanie.
Eskalacja ryzyka zagrożeń wewnętrznych
W starszych modelach dostępu często brakuje szczegółowych definicji ról. Uprawnienia kumulują się latami.
Zmiana roli pracownika rzadko powoduje ograniczenie dostępu.
To naraża osoby z wewnątrz na ryzyko. Niezależnie od tego, czy jest to celowe, czy przypadkowe, nadużycie uprawnień staje się bardziej prawdopodobne.
Słaby monitoring utrudnia wykrycie.
Łańcuchy zależności i wzmacnianie ryzyka stron trzecich
Starsze aplikacje często korzystają z przestarzałych komponentów innych firm. Dostawcy mogą już nie udostępniać aktualizacji.
Jeśli dostawca dozna naruszenia, Twoje ryzyko wzrośnie pośrednio. Ryzyko w łańcuchu dostaw jest zwiększone, gdy łańcuchy zależności są nieudokumentowane.
Nowoczesne zarządzanie ryzykiem stron trzecich opiera się na przejrzystości. Tradycyjne systemy opierają się na przejrzystości.
Aby przejść od intuicji do działania, należy określić skalę narażenia.
Wynik cybernarażenia to złożony wskaźnik oceniający:
W starszych środowiskach punktacja ekspozycji musi uwzględniać wagę długu technicznego. Nieobsługiwany system ze średnimi podatnościami może stanowić większe ryzyko praktyczne niż nowoczesny system z wadą o wysokim stopniu istotności, ale możliwą do naprawienia.
W SKM Group zalecamy integrację scoringu ekspozycji z panelami zarządzania. Decydenci potrzebują jasności, a nie surowych danych o podatnościach.
Dobrze zaprojektowany wynik oceny narażenia na cyberzagrożenia przekłada złożoność techniczną na język strategiczny. Umożliwia on ustalenie priorytetów.
A priorytetyzacja stanowi podstawę efektywnego zarządzania ryzykiem cyberbezpieczeństwa .
Starsze aplikacje zwiększają ryzyko cyberataku nie tylko dlatego, że są stare, ale również dlatego, że zostały zaprojektowane na podstawie założeń, które już nie są prawdziwe.
Większość starszych aplikacji została stworzona dla środowisk zamkniętych. Zakładały one:
Obecnie Twoje systemy są połączone z platformami chmurowymi, użytkownikami mobilnymi, interfejsami API innych firm i bramami zdalnego dostępu. Pierwotna logika projektowa załamuje się w obliczu współczesnych wymagań w zakresie łączności.
Jednym z głównych czynników technicznych zwiększających ryzyko cyberbezpieczeństwa w starszych aplikacjach jest architektura monolityczna. Monolity centralizują logikę, uwierzytelnianie i dostęp do danych w jednej bazie kodu. Tworzy to pojedynczy punkt awarii. W przypadku wystąpienia luki w zabezpieczeniach, często zapewnia ona szeroki dostęp, ponieważ separacja obszarów zainteresowania była minimalna.
Kolejnym czynnikiem są niezabezpieczone warstwy integracyjne. Starsze systemy często wykorzystują oprogramowanie pośredniczące lub adaptery do komunikacji z nowoczesnymi usługami. Te mosty stają się słabymi punktami. Tłumaczą protokoły, omijają natywne mechanizmy uwierzytelniania i wprowadzają nieudokumentowane przepływy danych.
Twarde zależności od przestarzałych bibliotek również zwiększają ryzyko. Wiele starszych aplikacji zawiera wbudowane komponenty innych firm, które nie są już aktualizowane. Komponenty te często zawierają znane luki w zabezpieczeniach, które łatwo wykorzystać. Nie można ich po prostu załatać bez ryzyka awarii aplikacji. To ograniczenie operacyjne bezpośrednio zwiększa mierzalne ryzyko w obszarze cyberbezpieczeństwa .
Wreszcie, starszy kod rzadko spełnia standardy bezpiecznego cyklu życia oprogramowania. Walidacja danych wejściowych może być niespójna. Obsługa błędów może prowadzić do wycieku informacji wewnętrznych. Rejestrowanie może ujawnić poufne dane. Z czasem te słabości kumulują się i niewidocznie rozszerzają powierzchnię ataku.
Z naszego doświadczenia w SKM Group wynika, że najgroźniejszym czynnikiem nie jest pojedyncza wada, ale sztywność architektury. Gdy systemy nie mogą się rozwijać, narażenie staje się strukturalne.
Zmodernizuj swoje systemy dzięki zwinnemu podejściu Tworzenie oprogramowania na zamówienie .
Zmniejszenie narażenia wymaga widoczności. Widoczność wymaga ustrukturyzowanego monitorowania cyberzagrożeń .
W środowiskach hybrydowych, gdzie starsze systemy lokalne współistnieją z infrastrukturą chmurową, monitorowanie musi być ujednolicone. Rozdrobnione narzędzia tworzą martwe punkty.
Potrzebujesz ciągłego skanowania, kontekstowej oceny ryzyka i zautomatyzowanych możliwości naprawy, które działają zarówno w przypadku starszych, jak i nowoczesnych zasobów.
Ciągłe skanowanie pod kątem luk w zabezpieczeniach zasobów lokalnych i w chmurze
Starsze systemy są często wykluczane z automatycznego skanowania, ponieważ uznaje się je za „zbyt wrażliwe” lub „zbyt delikatne”. To wykluczenie tworzy martwe strefy.
Ciągłe skanowanie powinno obejmować:
Skanowanie musi być uwierzytelnione, jeśli to możliwe. Nieuwierzytelnione skanowanie ujawnia jedynie powierzchowne ustalenia. Głęboka widoczność zmniejsza ryzyko cyberbezpieczeństwa poprzez wczesną identyfikację błędnych konfiguracji, przestarzałych komponentów i słabych usług.
Monitorowanie nie może odbywać się kwartalnie. Musi mieć charakter ciągły.
Integracja SIEM i SOAR do śledzenia ekspozycji w czasie rzeczywistym
Systemy zarządzania informacjami i zdarzeniami bezpieczeństwa (SIEM) agregują logi. Platformy SOAR (Security Orchestration, Automation, and Response) automatyzują działania.
Starsze systemy często generują ograniczoną liczbę logów, ale integracja jest nadal możliwa poprzez agentów przekazujących logi lub łączniki API.
Do śledzenia ekspozycji w czasie rzeczywistym wymagane są:
Po poprawnym zintegrowaniu systemów SIEM i SOAR następuje przejście od reaktywnego wykrywania do proaktywnej kontroli narażenia.
Zmiana ta bezpośrednio zmniejsza skutki cyberbezpieczeństwa podczas incydentów, ponieważ reakcja staje się ustrukturyzowana, a nie improwizowana.
Mechanizmy wykrywania zasobów i cieni IT
Nie możesz chronić czegoś, o czym nie wiesz, że istnieje.
W starszych środowiskach często znajdują się zapomniane serwery, porzucone aplikacje lub nieudokumentowane urządzenia sieciowe.
Narzędzia do wykrywania zasobów powinny:
Shadow IT po cichu zwiększa ryzyko cyberzagrożenia . Każdy nieznany zasób to niezarządzany węzeł ryzyka.
W SKM Group rozpoczynamy ocenę narażenia od pełnego mapowania inwentaryzacji aktywów. Ukryte systemy często stanowią komponenty o najwyższym ryzyku.
Priorytetyzacja oparta na ryzyku z wykorzystaniem kontekstowej wiedzy o zagrożeniach
Nie każda luka wymaga natychmiastowego usunięcia. Priorytetyzacja jest kluczowa.
Modele oparte na ryzyku łączą:
Podejście to pozwala uzyskać dynamiczny wynik narażenia na cyberataki dla każdego zasobu lub aplikacji.
Na przykład luka o średnim stopniu zagrożenia na zewnętrznie wystawionym starszym serwerze przetwarzającym poufne dane może wymagać szybszego rozwiązania niż problem o wysokim stopniu zagrożenia na odizolowanej wewnętrznej maszynie testowej.
Kontekst przekształca surowe dane w informacje pozwalające na podjęcie decyzji.
Zautomatyzowane przepływy pracy naprawcze w przypadku ustaleń o wysokim stopniu ważności
Starsze systemy często opierają się automatyzacji, ale częściowa automatyzacja jest nadal możliwa.
Zautomatyzowane przepływy pracy mogą obejmować:
Automatyzacja redukuje opóźnienia spowodowane przez człowieka. Skrócenie opóźnień zmniejsza ryzyko cyberbezpieczeństwa .
Nawet jeśli pełna modernizacja nie nastąpi natychmiast, czas ekspozycji można znacznie skrócić.
Ramy KPI do monitorowania trendów narażenia na ryzyko cyberbezpieczeństwa
Należy monitorować stopień narażenia na działanie promieniowania w czasie.
Kluczowe wskaźniki efektywności mogą obejmować:
Trendy są ważniejsze niż pojedyncze migawki. Jeśli wskaźniki ekspozycji stale spadają, Twoja strategia działa. Jeśli ulegną stagnacji, konieczna będzie modernizacja strukturalna.
Jasne wskaźniki KPI umożliwiają zespołom kierowniczym dostosowanie inwestycji w bezpieczeństwo do mierzalnych rezultatów.
Nie da się wyeliminować wszystkich starszych systemów z dnia na dzień. Można jednak zmniejszyć ich wpływ na ryzyko.
Strategie modernizacji obejmują refaktoryzację systemu, replatformizację lub hermetyzację za pomocą bezpiecznych interfejsów API. W niektórych przypadkach izolacja poprzez segmentację sieci jest najbardziej pragmatycznym krokiem.
Architektura Zero Trust jest szczególnie skuteczna. Zamiast zakładać wewnętrzne zaufanie, każde żądanie jest weryfikowane.
Ograniczanie narażenia na cyberbezpieczeństwo w starszych systemach często wiąże się z:
Nawet jeśli kod aplikacji pozostanie niezmieniony, jego narażenie można ograniczyć poprzez kontrole architektoniczne.
W SKM Group kładziemy nacisk na stopniową modernizację. Natychmiastowa wymiana rzadko jest realna. Ustrukturyzowana redukcja narażenia jest realna.
Wzmocnij swoje operacje dzięki skalowalności Usługi informatyczne .
Sama technologia nie wystarczy. Ludzie muszą zrozumieć, czym jest ekspozycja.
Ustrukturyzowany kurs zarządzania narażeniem na cyberzagrożenia wyposaża decydentów i zespoły IT w:
Edukacja niweluje martwe punkty w organizacji. Kiedy kierownictwo rozumie wskaźniki ekspozycji, alokacja budżetu staje się strategiczna, a nie reaktywna.
Szkolenia zapewniają również, że inicjatywy modernizacyjne są zgodne z mierzalnymi celami zarządzania ryzykiem cyberbezpieczeństwa .
Ustrukturyzowana struktura przekształca teorię w dyscyplinę operacyjną.
W SKM Group wdrażamy sześcioetapowy model zrównoważonego zarządzania ryzykiem cyberbezpieczeństwa .
Krok 1: Kompleksowa inwentaryzacja i klasyfikacja aktywów
Każde urządzenie, aplikacja, baza danych i integracja muszą być udokumentowane.
Aktywa klasyfikuje się na podstawie:
Bez klasyfikacji nie można ustalić priorytetów narażenia.
Krok 2: Modelowanie zagrożeń i mapowanie narażenia
Modelowanie zagrożeń identyfikuje ścieżki ataku. Mapowanie narażenia wizualizuje dostępne luki w zabezpieczeniach.
Ten krok łączy szczegóły techniczne z wpływem na biznes. Odpowiada na praktyczne pytanie: co się stanie, jeśli zostanie wykorzystane?
Mapowanie pozwala przekształcić abstrakcyjne ryzyko w widoczne ścieżki.
Krok 3: Ciągły monitoring i ocena narażenia na cyberataki
Ciągły monitoring cyberzagrożeń pozwala na zbieranie danych o podatnościach, stanach konfiguracji i informacjach o zagrożeniach.
Ocena narażenia agreguje te dane w metryki umożliwiające podjęcie działań.
Punktacja musi być dynamiczna. Gdy pojawi się nowy exploit, poziomy narażenia dostosowują się automatycznie.
Krok 4: Zarządzanie poprawkami i konfiguracją oparte na ryzyku
Zarządzanie poprawkami powinno priorytetowo traktować zasoby o najwyższym wskaźniku narażenia na cyberataki .
Zarządzanie konfiguracją wymusza bezpieczne linie bazowe. Wykrywanie odchyleń zapewnia szybką korektę odchyleń.
W starszych systemach może być konieczne zastosowanie kontroli kompensacyjnych, gdy nie jest możliwe zastosowanie poprawek.
Krok 5: Segmentacja sieci i wdrożenie zasady Zero Trust
Segmentacja ogranicza ruch boczny. Zero Trust wymusza weryfikację tożsamości w każdym punkcie dostępu.
Tego rodzaju kontrole architektoniczne znacząco zmniejszają skutki cyberbezpieczeństwa podczas incydentów, ponieważ atakujący napotykają na trudności na każdej granicy.
Powstrzymanie staje się wykonalne.
Krok 6: Ciągła weryfikacja bezpieczeństwa i testy penetracyjne
Walidacja zapewnia, że kontrole działają zgodnie z przeznaczeniem.
Testy penetracyjne symulują zachowania przeciwników w starszych i nowoczesnych systemach.
Ciągła walidacja zamyka pętlę w zarządzaniu ryzykiem cyberbezpieczeństwa . Zapobiega popadaniu w samozadowolenie.
Starsze systemy przetrwały, ponieważ wspierają ciągłość działania. Są stabilne. Są znane.
Ale stabilność nie jest równoznaczna z bezpieczeństwem.
Z biegiem czasu przestarzała architektura akumuluje dług techniczny, osłabia szyfrowanie, opiera się automatyzacji i rozszerza powierzchnię ataku. Rezultatem jest mierzalne narażenie na cyberataki , które zwiększa prawdopodobieństwo naruszenia i potęguje jego skutki.
Nie musisz wymieniać wszystkiego na raz. Musisz jednak świadomie mierzyć, monitorować i ograniczać narażenie.
W SKM Group pomagamy przekształcić dotychczasowe ograniczenia w kontrolowane, mierzalne obszary ryzyka. Przekształcamy nieprzejrzyste środowiska w przejrzyste systemy. Zastępujemy niepewność kontrolą narażenia opartą na danych.
Ponieważ w nowoczesnym cyberbezpieczeństwie niezarządzane narażenie stanowi prawdziwą podatność.

What is exposure in cyber security refers to the degree to which assets are accessible and vulnerable to exploitation. It is measured using factors such as vulnerability severity, exploit availability, asset criticality, network accessibility, and control maturity. Many organizations calculate a composite cyber exposure score to quantify this condition.
Legacy systems increase cybersecurity risk exposure by running unsupported software, using outdated encryption, lacking segmentation, and resisting automation. These factors widen attack surfaces and slow remediation, making exploitation more likely.
A cyber exposure score is a metric that aggregates vulnerability, accessibility, and threat intelligence data into a single risk indicator. It matters because it helps you prioritize remediation efforts based on business impact rather than raw vulnerability counts.
Cyber exposure monitoring provides continuous visibility into vulnerabilities, configuration drift, and threat context. By identifying and prioritizing high-risk assets in real time, it reduces response delays and limits potential damage.

W naszym zespole Dominik Bigosiński odpowiada za strategiczne wykorzystanie treści do wspierania rozwoju firm online. Jako ekspert w tej dziedzinie, od 2018 roku współpracował z organizacjami ze Stanów Zjednoczonych, Wielkiej Brytanii, Norwegii i Polski, przyczyniając się do rozwoju ponad 100 blogów i wspierając ponad 450 marek B2B oraz sklepów e-commerce na całym świecie. Jego pasja do świadomego rozwoju i filozofii znajduje odzwierciedlenie w pracy, gdzie stawia na przemyślane, zorientowane na odbiorcę strategie, które przynoszą długofalowe rezultaty.
Need tailor-made software? We build scalable, secure solutions from scratch.
Zobacz więcejWiedza strategiczna o technologiach, tworzeniu oprogramowania i cyfrowym rozwoju
Współczesne zespoły inżynierów znajdują się pod ciągłą presją. Oczekuje się od nich szybszego dostarczania rozwiązań, utrzymywania niezawodnych systemów, działania w bezpiecznych środowiskach chmurowych oraz osiągania przewidywalnych wyników.
Tworzenie aplikacji biznesowych to nie tylko pisanie kodu. Chodzi o podejmowanie właściwych decyzji, zanim kod stanie się zbyt kosztowny. W SKM Group wykorzystujemy planowanie rozwoju produktu,
Inwestując w oprogramowanie, nie płacisz wyłącznie za funkcje. Płacisz za każdą przyszłą zmianę, każdą poprawkę błędu, każde wdrożenie, każdą aktualizację zabezpieczeń oraz każdą godzinę, którą Twój zespół poświęca na zrozumienie systemu.
Inwestując w oprogramowanie, podejmujesz długoterminową decyzję, która wykracza daleko poza początkowe wdrożenie. Prawdziwe wyzwanie zaczyna się, gdy system musi ewoluować
Słaba architektura danych nie zawsze od razu psuje systemy biznesowe. Częściej powoduje ukryte szkody: niespójne raporty, zduplikowane rekordy, niejasne wskaźniki KPI i decyzje podejmowane na podstawie liczb, którym nikt do końca nie ufa.
Złożoność oprogramowania rzadko pojawia się z dnia na dzień. Rośnie ona niepostrzeżenie wraz z każdym skrótem, integracją, modułem legacy i nieudokumentowaną regułą biznesową.
Twoja firma może dysponować wieloma dobrymi narzędziami. Ale dobre narzędzia nie gwarantują sprawnej komunikacji. Kiedy systemy biznesowe przestają udostępniać dane w sposób przejrzysty, codzienna praca staje się wolniejsza, bardziej ryzykowna
Każdy system krytyczny dla firmy zyskuje drugie życie po wdrożeniu. To życie kształtują aktualizacje, poprawki, monitorowanie, dokumentacja i decyzje techniczne, które łatwo odłożyć na później.
Na początku ręczne przepływy pracy, rozproszone systemy i arkusze kalkulacyjne mogą wydawać się łatwe do opanowania. Ale gdy Twoja firma zacznie obsługiwać więcej klientów, przetwarzać więcej danych i zarządzać coraz bardziej złożonymi procesami
Współczesne przedsiębiorstwa potrzebują czegoś więcej niż tylko subskrypcji oprogramowania. Wraz ze wzrostem złożoności operacji, firmy potrzebują infrastruktury cyfrowej, która obsługuje automatyzację, skalowalność, cyberbezpieczeństwo, zaawansowane
Wydajność nowoczesnych samochodów nie jest już budowana wyłącznie w garażu. Jest ona budowana w oprogramowaniu. Dzisiejsze pojazdy opierają się na złożonych sterownikach ECU, protokołach komunikacyjnych, systemach telemetrycznych i diagnostyce w czas
Współczesne firmy nie borykają się już z brakiem oprogramowania. Borykają się ze zbyt wieloma rozproszonymi narzędziami, rozproszonymi przepływami pracy i procesami operacyjnymi, które nigdy nie zostały zaprojektowane z myślą o efektywnej współpracy.

Podejmując decyzje dotyczące dostarczania nowoczesnego oprogramowania, nieuchronnie zadajesz sobie pytanie: czym jest Azure DevOps i dlaczego jest ważny dla Twojej firmy? W SKM Group postrzegamy go nie jako narzędzie, ale jako ustrukturyzowany ekosys
Inwestując w oprogramowanie dedykowane, kupujesz nie tylko kod – kupujesz szybkość, niezawodność i pewność. W SKM Group opieramy tę obietnicę na narzędziach DevOps.
Kiedy pytasz, kim jest inżynier DevOps, tak naprawdę pytasz o jedną z najważniejszych ról w nowoczesnym dostarczaniu oprogramowania. W SKM Group postrzegamy inżyniera DevOps nie jako pojedynczą funkcję, ale jako łącznika systemów, zespołów i rezultat
W SKM Group nie kupujesz tylko oprogramowania – inwestujesz w proces, który decyduje o tym, czy Twój produkt odniesie sukces, czy też po cichu zawiedzie w tle. Jednym z najbardziej rewolucyjnych podejść kształtujących nowoczesne dostarczanie oprogram
W Grupie SKM co tydzień spotykamy organizacje, które wciąż korzystają z infrastruktury zaprojektowanej piętnaście lub dwadzieścia lat temu. Działa. Wspiera operacje. Czuje się stabilnie. Ale pod powierzchnią architektura dyskretnie poszerza
Starsze systemy rzadko zawodzą głośno. Starzeją się po cichu. Rosną wokół Twojej organizacji niczym beton wylany dekady temu – solidne, nośne, ale sztywne. Gdy dokumentacja znika, pierwotni programiści odchodzą, a wymagania integracyjne się mnożą.
Jeśli odpowiadasz za decyzje technologiczne w swojej organizacji, prawdopodobnie słyszałeś oba te terminy niemal zamiennie. Dług techniczny. Starsze systemy. Przestarzałe platformy.
Kiedy słyszysz o szczupłym rozwoju oprogramowania, nie powinieneś myśleć o modnym haśle. Powinieneś myśleć o dyscyplinie inżynieryjnej, której celem jest eliminowanie tarć w dostarczaniu wartości.
Inwestując w oprogramowanie, nie kupujesz tylko kodu. Kupujesz szybkość, przewidywalność, elastyczność i zdolność reagowania na zmiany rynkowe. W Grupie SKM postrzegamy oprogramowanie jako żywy system, a nie gotowy produkt zamrożony w czasie.
W SKM Group często widzimy, jak decydenci zatrzymują się nad jednym, pozornie prostym pytaniem: czym jest zestaw narzędzi do tworzenia oprogramowania i dlaczego ma on tak duże znaczenie dla sukcesu, kosztów i skalowalności produktu cyfrowego?
Z perspektywy Grupy SKM, pytając, czym tak naprawdę jest aplikacja mobilna, nie zadaje się pytania marketingowego. Zadaje się pytanie inżynieryjne, które ma bezpośrednie konsekwencje biznesowe.
W Grupie SKM postrzegamy odporność oprogramowania jako żywy kręgosłup nowoczesnych ekosystemów cyfrowych. To zdolność systemów do pochłaniania wstrząsów, utrzymywania podstawowych funkcji i odzyskiwania sprawności szybciej, niż oczekują tego interesa
Jako Grupa SKM często obserwujemy, że firmy nie doceniają, jak głęboko struktury zależności oprogramowania wpływają na długoterminową kondycję ich produktów cyfrowych. Można by założyć, że zależności „działają po prostu w tle”,
Jako Grupa SKM na co dzień widzimy, jak liderzy tacy jak Państwo stają w obliczu narastającego paradoksu: oczekuje się od Państwa, że będą Państwo wprowadzać innowacje szybciej niż kiedykolwiek, a jednocześnie każdy nowy system, który wdrażają, mus
Technologia nie czeka. Ty też nie powinieneś. Każde środowisko programistyczne, które napędza Twoje dzisiejsze operacje, albo ewoluuje, albo stanie się przestarzałe. Taka jest prosta rzeczywistość transformacji cyfrowej.
Nie możesz sobie pozwolić na systemy, które Cię spowalniają, gdy Twoi klienci oczekują personalizacji, szybkiej realizacji zamówień i nieskazitelnej jakości. W SKM Group widzieliśmy, jak producenci zmagali się z „gotowymi” systemami ERP.
Pewnie już to słyszałeś – „Klient nasz pan”. Ale w 2025 roku to powiedzenie nie jest już tylko banałem. To prawda operacyjna, która definiuje, które firmy prosperują, a które giną w tłumie.
Każda branża, od produkcji po finanse, opiera się dziś na inteligentnych produktach programowych, które zwiększają wydajność, usprawniają przepływy pracy i umożliwiają długoterminową skalowalność.

Myśląc o chmurze, prawdopodobnie wyobrażasz sobie niekończące się serwery wirtualne szumiące gdzieś w tle, czekające na przetworzenie logiki biznesowej. Ale rzecz w tym, że już nie musisz.
Transformacja cyfrowa nie jest już tylko modnym hasłem – to Twoja rzeczywistość. Wiesz już, że prowadzenie firmy w oparciu o przestarzałe systemy spowalnia rozwój, frustruje pracowników i sprawia, że klienci odchodzą do konkurencji, która oferuje szy

Kiedy siadasz, aby zaplanować swój kolejny produkt cyfrowy, jednym z pierwszych pytań, jakie się pojawia, jest: które frameworki do tworzenia aplikacji faktycznie Ci w tym pomogą?
Wyścig cyfrowy nie polega wyłącznie na szybkości — chodzi o precyzję, odporność i zdolność dostarczania wartości szybciej niż konkurencja. Jako decydenci w branży technologicznej doskonale zdajecie sobie sprawę, jak wysokie są stawki.
Tworząc oprogramowanie, nie tworzysz po prostu produktu – składasz obietnicę. Obietnicę, że będzie działać zgodnie z przeznaczeniem, zadowoli użytkowników i zapewni wymierną wartość.
Ostatnio wszędzie pojawia się termin skalowalność oprogramowania. Ale co to tak naprawdę oznacza dla Twojej firmy – nie tylko dla programistów?
Znasz swój biznes. Znasz swoich klientów. Ale na dzisiejszym rynku zorientowanym na cyfrowość sama wiedza nie wystarcza – to szybkie działanie, dostosowywanie się do trendów i oferowanie spersonalizowanych doświadczeń wyróżnia liderów rynku od naślad
Poznaj SaaS i outsourcing rozwoju aplikacji. Dowiedz się, jak skalować, wprowadzać innowacje i obniżać koszty, korzystając z zespołów ekspertów ds. produktów oprogramowania.
Poznaj usługi IT, ich typy, kategorie i wpływ na biznes. Dowiedz się, jak zabezpieczyć, skalować i przekształcić swoje przedsiębiorstwo dzięki odpowiedniemu wsparciu IT.

Jeśli prowadzisz dziś firmę, prawdopodobnie równoważysz innowację z wydajnością, szybkość z precyzją i wzrost z ryzykiem. To właśnie tutaj wkraczają wyspecjalizowane usługi outsourcingu oprogramowania

Najlepsze praktyki procesów rozwoju oprogramowania to nie tylko słowa-klucze — to kluczowe ramy, które kształtują sposób, w jaki udane produkty stają się rzeczywistością. Jako osoba podejmująca decyzje dotyczące inwestycji w technologię.

W SKM Group wierzymy, że naprawdę udane oprogramowanie zaczyna się od głębokiego zrozumienia inżynierii i projektowania oprogramowania — nie tylko jako procesu, ale jako dyscypliny, która wprowadza strukturę.
W SKM Group uważamy, że przejrzystość jest kamieniem węgielnym udanego dostarczania oprogramowania. Jeśli poruszasz się po cyfrowej transformacji lub oceniasz partnerów oprogramowania.

Tradycyjne modele zarządzania projektami często nie są w stanie dostarczyć terminowego, zorientowanego na użytkownika oprogramowania. Zwinne i iteracyjne metodologie rozwoju zapewniają sprawdzone ramy do budowania złożonych systemów.
Możliwość zbudowania wydajnego zespołu ds. rozwoju outsourcingu może znacznie przyspieszyć dostarczanie produktów, jednocześnie zmniejszając narzut operacyjny. Ale aby zrobić to dobrze, potrzebujesz czegoś więcej niż tylko dostawcy
Rozwój oprogramowania w ramach outsourcingu offshore ewoluował od taktyki oszczędzania kosztów do strategicznego filaru dla organizacji zorientowanych na technologię.

Proces rozwoju oprogramowania to ustrukturyzowane podejście do tworzenia oprogramowania, zapewniające wydajność, jakość i zgodność z potrzebami użytkownika. Obejmuje szereg etapów, od zbierania wymagań do utrzymywania produktu końcowego.
Wybór właściwego partnera do rozwoju oprogramowania biznesowego jest jedną z kluczowych decyzji, która może ukształtować przyszłość Twojej firmy. Przy tak wielu możliwościach wyboru firm zajmujących się rozwojem oprogramowania dla przedsiębiorstw
Wybór właściwego partnera dla Twojego projektu oprogramowania jest decyzją krytyczną. Czy powinieneś zatrudnić indywidualnego programistę oprogramowania na zamówienie, czy współpracować z pełnoprawną firmą zajmującą się tworzeniem oprogramowania?

Dostosowane rozwiązania programowe są odpowiedzią dla firm, które chcą usprawnić operacje, zoptymalizować przepływy pracy i utrzymać przewagę. Sprawdź, jak to wygląda w praktyce!

Odkryj rzeczywiste koszty tworzenia oprogramowania na zamówienie. Poznaj czynniki wpływające na cenę projektu w IT. Dowiedz się, dlaczego to tak wygląda.
Przestań marnować czas i budżet na sztywne plany rozwoju. Dowiedz się, jak metodyka Agile pomaga dostosowywać się do zmian, poprawiać ROI i wprowadzać na rynek udane produkty. Zobacz, jak działa w praktyce.

Rozpoczynając nowy projekt oprogramowania, stajesz przed kluczowym pytaniem: czy ten pomysł się sprawdzi? Nie chcesz spędzać miesięcy na tworzeniu, aby odkryć, że istotne założenie było błędne.

Jeśli kiedykolwiek zastanawiałeś się, jak stworzyć aplikację, nie jesteś sam. Wiele firm szuka sposobów na zwiększenie swojej obecności cyfrowej, a dedykowana aplikacja może być potężnym narzędziem do osiągnięcia tego celu.

Tworzenie aplikacji mobilnej jest skomplikowane, a zrozumienie kosztów jej opracowania jest kluczowe dla każdej firmy, która chce wprowadzić udaną aplikację na rynek. Ponieważ koszty zależą od wielu zmiennych, warto wiedzieć, co wpływa na Twój budżet

Posiadanie klarownego i uporządkowanego podejścia jest kluczowe. Niezależnie od tego, czy zaczynasz swój pierwszy projekt, czy nadzorujesz skomplikowaną, dedykowaną realizację, cała droga może wydawać się przytłaczająca.
W świecie tworzenia oprogramowania zrozumienie czym jest cykl życia oprogramowania jest kluczowe. Ten termin obejmuje każdy etap, przez który przechodzi produkt software'owy, od pomysłu po wycofanie z użycia.

Napotykanie problemów technicznych jest nieuniknione w życiu opartym na technologii. W artykule pokazano podstawowe kroki rozwiązywania typowych problemów, takich jak łączność z Internetem, błędy oprogramowania i problemy z urządzeniami peryferyjnymi

Komentarze